Das Wichtigste vorweg
Die WordPress-Lücke „Click2Shell“ kann aus einem einzigen Link, den ein eingeloggter Administrator öffnet, eine Codeausführung auf dem Server machen. WordPress 7.1.1 vom 17. September 2026 schließt sie, inzwischen gibt es mit 7.1.2 ein weiteres Sicherheitsupdate. Prüfe heute deine Version, deine Admin-Konten und deine Backups – und kläre, wer sich künftig regelmäßig darum kümmert.
01 / Was passiert ist
Was steckt hinter Click2Shell?
Am 17. September 2026 hat WordPress die Version 7.1.1 veröffentlicht. Laut offizieller Ankündigung enthält sie 17 Fehlerbehebungen im Core, Korrekturen für den Block-Editor und 11 Sicherheitskorrekturen. Das WordPress-Team empfiehlt ausdrücklich, Websites sofort zu aktualisieren [1][2].
Eine dieser elf Korrekturen hat einen Namen bekommen: Click2Shell. In den Release-Notes steht sie nüchtern als Problem, bei dem speziell präparierte URLs ein inaktives Theme aus dem WordPress.org-Verzeichnis automatisch installieren und in der Vorschau laden können. Gemeldet hat sie der Sicherheitsforscher Paulos Yibelo von pwn.ai [1][2].
Patchstack beschreibt den Kern so: Der Name eines Themes wird beim Installieren aus dem Katalog über die URL weitergegeben und an zwei Stellen unterschiedlich verarbeitet. Die Themes-Schnittstelle von WordPress.org bereinigt den Wert, das JavaScript im WordPress-Backend übernimmt ihn dagegen ungeprüft. Diese Lücke zwischen beiden Lesarten reicht, damit die Seite einen Klick auf „Installieren“ auslöst, den niemand bewusst gemacht hat [3].
Seit dem 21. September ist die Lage ernster: BleepingComputer berichtet, dass technische Details und ein Proof of Concept öffentlich sind. Die Lücke hat keine offizielle Kennung, betroffen ist WordPress Core 7.1.0 und älter [4].
02 / Warum es ernst ist
Ein Klick reicht – aber nicht jeder Klick.
Ein still installiertes, inaktives Theme ist für sich genommen meist harmlos. Gefährlich wird es, weil WordPress ein inaktives Theme in der Customizer-Vorschau doch ausführt. In der Demonstration von pwn.ai war das zweite Glied der Kette ein reales Katalog-Theme mit einer eigenen Schwachstelle. Darüber ließ sich am Ende eigener PHP-Code auf dem Server ausführen [3][4].
Was ein Angreifer mit dieser Codeausführung tun könnte, fasst BleepingComputer zusammen: Dateien ändern oder löschen, auf Nutzerdaten zugreifen, die Datei wp-config.php mit Datenbank-Zugangsdaten auslesen, zusätzliche Admin-Konten anlegen oder schädliche Skripte einschleusen [4].
Die Voraussetzungen
- Ein eingeloggter Administrator muss die präparierte Adresse aufrufen. Redakteure oder Autoren können die Kette nach Patchstack nicht auslösen, weil ihnen das Recht zum Installieren von Themes fehlt [3].
- Der Angreifer selbst braucht weder ein Konto auf deiner Seite noch eigene Admin-Rechte [4].
- Zwei Wege nennt Patchstack: gezieltes Phishing gegen eine bestimmte Person oder eine bereits vorhandene XSS-Lücke auf der Website, die den Aufruf im Browser des Admins auslöst [3].
Das ist kein Angriff, der jede Seite im Vorbeigehen trifft. Für ein kleines Unternehmen, in dem eine Person alles verwaltet und täglich E-Mails mit Links bekommt, ist die Voraussetzung aber nicht weit hergeholt. Das ist meine Einschätzung, keine Zahl aus den Quellen.
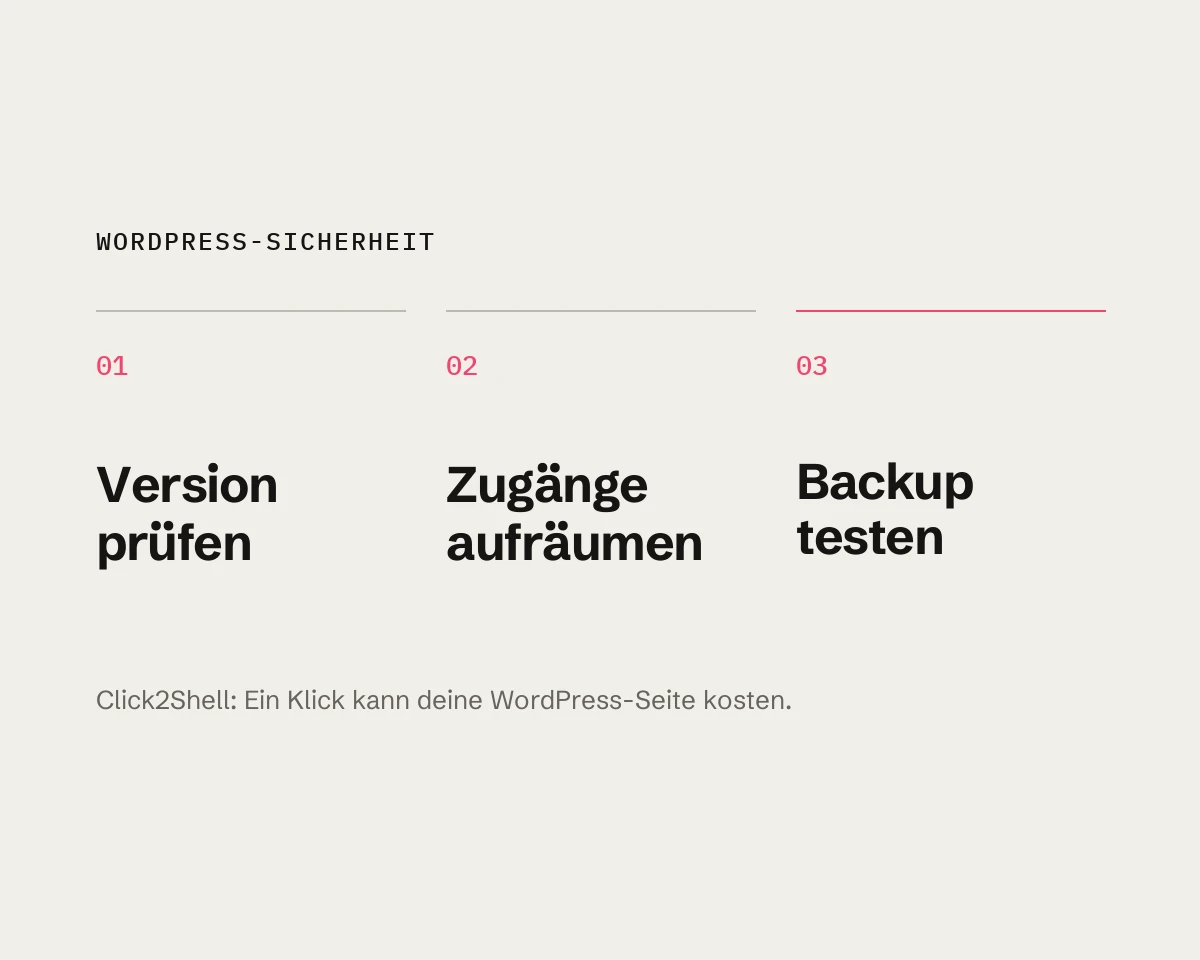
Der Sofort-Check
01
Version
prüfen
02
Zugänge
aufräumen
03
Backup
testen
Drei Schritte, die du heute erledigen kannst.
03 / Was du jetzt prüfst
Dein Sofort-Check für heute.
Du brauchst dafür keine Spezialwerkzeuge. Melde dich im Backend an und geh die Punkte der Reihe nach durch.
- Version prüfen. Unter „Dashboard → Aktualisierungen“ siehst du deine WordPress-Version. Click2Shell ist ab 7.1.1 geschlossen. Am 22. September folgte 7.1.2 mit einer weiteren, laut Patchstack schwerwiegenden Korrektur, die ohne Anmeldung ausnutzbar ist und WordPress ab Version 4.7 betrifft [5]. Ziel ist also mindestens 7.1.2. Wer noch auf einem älteren Zweig ist, findet dort zurückportierte Fixes, etwa 7.0.5 oder 6.9.8 für Click2Shell und die übrigen Fixes aus 7.1.1. Aktiv unterstützt wird aber nur die jeweils neueste Version [2].
- Automatische Updates kontrollieren. Nach der WordPress-Dokumentation sind automatische Hintergrund-Updates auf den meisten Seiten aktiv, standardmäßig für kleinere Core-Versionen [6]. Wenn dein Hoster oder eine frühere Agentur sie abgeschaltet hat, etwa über
AUTOMATIC_UPDATER_DISABLEDin derwp-config.php, kommen Sicherheitsupdates nicht von allein [7]. - Unbekannte Themes suchen. Öffne „Design → Themes“. Liegt dort ein Theme, das niemand bewusst installiert hat? Click2Shell installiert ein Theme genau so, dass es inaktiv und unauffällig bleibt [3]. Notiere Name und Datum, bevor du etwas löschst – das hilft bei der Klärung.
- Admin-Konten durchsehen. Filtere unter „Benutzer“ nach der Rolle Administrator. Jedes Konto, das du nicht zuordnen kannst, ist ein Warnsignal, denn neue Admin-Konten gehören zu den möglichen Folgen der Lücke [4]. Wer nur Inhalte pflegt, braucht in der Regel keine Admin-Rolle.
- Backup prüfen. Die WordPress-Dokumentation rät vor jedem Update zur Sicherung von Datenbank und Dateien – und dazu, zu prüfen, ob die Sicherung vorhanden und nutzbar ist [6]. Ein Backup, das nie zurückgespielt wurde, ist eine Hoffnung, keine Absicherung.
Findest du ein fremdes Theme oder ein unbekanntes Admin-Konto, reicht Löschen allein nicht. Dann ist eine Bereinigung mit geänderten Passwörtern und neuen Sicherheitsschlüsseln nötig. Das ist meine Einschätzung aus der Praxis, die Quellen gehen darauf nicht im Detail ein.
04 / Zusätzliche Bremsen
Installationen sperren: sinnvoll, aber nicht gratis.
WordPress kennt zwei Einstellungen in der wp-config.php, die hier oft genannt werden. Sie wirken unterschiedlich weit.
Zwei Konstanten im Vergleich
DISALLOW_FILE_EDIT
Schaltet nur den Datei-Editor für Plugins und Themes im Backend ab. Laut Dokumentation eine zusätzliche Schutzschicht, falls jemand ein Konto mit hohen Rechten übernimmt [7].
DISALLOW_FILE_MODS
Sperrt Installation und Aktualisierung von Plugins und Themes im Backend und schließt den Datei-Editor gleich mit ein [7]. Eine so konfigurierte Seite kann laut Patchstack nicht zur Theme-Installation gezwungen werden [3][4].
Nachteil
Mit DISALLOW_FILE_MODS fällt auch der bequeme Update-Knopf für Plugins und Themes weg. Updates brauchen dann einen anderen, festen Weg – sonst wird aus mehr Schutz ein veraltetes System (Einschätzung).
Wichtig: Patchstack betont, dass eine Einschleusung auch mit der Sperre weiterhin möglich ist, sie reicht dann nur nicht bis zur Installation neuer Themes oder Plugins [3]. Die Sperre ist also eine Bremse, kein Ersatz für das Update. Die Dokumentation rät außerdem, vor Änderungen an diesen Einstellungen regelmäßige Backups zu haben und das Zurückspielen zu beherrschen [7].
Meine Einschätzung: Für Seiten, auf denen selten neue Plugins dazukommen und Updates ohnehin von einer verantwortlichen Person eingespielt werden, ist DISALLOW_FILE_MODS eine gute Option. Wenn dein Team im Alltag selbst Plugins testet, ist DISALLOW_FILE_EDIT plus klare Admin-Rechte oft der realistischere Kompromiss.
05 / Die Lehre daraus
Was regelmäßige WordPress-Wartung leistet.
Zwischen dem Update am 17. September und dem öffentlichen Proof of Concept lagen nach den Berichten nur wenige Tage, fünf Tage nach 7.1.1 kam bereits 7.1.2 [2][4][5]. Wer erst beim nächsten Quartalstermin nachschaut, läuft diesem Rhythmus hinterher. Genau dafür ist Wartung da: nicht als Großprojekt, sondern als feste Routine.
Zu einer sinnvollen Routine gehören aus meiner Sicht diese Bausteine:
- Updates mit Plan: Core, Plugins und Themes zeitnah, Sicherheitsupdates sofort – mit Backup davor und einem kurzen Funktionstest danach.
- Getestete Backups: Sicherungen außerhalb des Servers, deren Wiederherstellung tatsächlich ausprobiert wurde.
- Aufgeräumte Zugänge: so wenige Administratoren wie möglich, ungenutzte Konten, Themes und Plugins entfernt.
- Jemand, der Meldungen liest: Release-Notes und Sicherheitsanalysen einordnen, statt sie im Postfach liegen zu lassen.
Das kannst du selbst übernehmen, wenn du dir die Zeit fest einplanst. Wenn nicht, gibt es meine WordPress-Wartungspakete: Basis für 79 €, Betreuung für 149 € und Business für 249 € netto im Monat, jeweils monatlich kündbar. Brauchst du eher Hilfe bei Aufbau oder Umbau deiner Seite, findest du das unter WordPress-Entwicklung und -Betreuung.
WordPress-Wartung
Soll sich jemand verlässlich um deine Updates kümmern?
Ich spiele Updates mit Backup ein, prüfe danach die Seite und behalte Sicherheitsmeldungen im Blick – damit du nicht selbst jeder Lücke hinterherlaufen musst.
FAQ
Häufige Fragen zu Click2Shell.
Bin ich betroffen, wenn automatische Updates aktiv sind?
Wahrscheinlich ist das Update dann schon eingespielt: Laut WordPress startet es bei Seiten mit automatischen Hintergrund-Updates von selbst [1]. Prüfe trotzdem die angezeigte Version, denn Hoster oder Plugins können die Automatik abschalten.
Reicht ein Sicherheits-Plugin statt des Updates?
Einige Anbieter schützen ihre Kunden mit eigenen Regeln, Patchstack nennt das für Click2Shell ausdrücklich. Auch Patchstack empfiehlt trotzdem, sofort auf die neueste WordPress-Version zu aktualisieren [3].
Was ist mit Redakteuren und Autoren?
Über ihre Konten lässt sich die Kette nach Patchstack nicht auslösen, weil ihnen das Recht zur Theme-Installation fehlt [3]. Das spricht dafür, Admin-Rechte sparsam zu vergeben.
Quellen
Quellen
- WordPress.org News: „WordPress 7.1.1 Maintenance and Security Release“, 17.09.2026 – wordpress.org · abgerufen 02.10.2026.
- WordPress.org Documentation: „Version 7.1.1“, 17.09.2026 – wordpress.org · abgerufen 02.10.2026.
- Patchstack (Wolcott, C.): „Click2Shell: The RCE WordPress 7.1.1 Just Patched“, 18.09.2026 – patchstack.com · abgerufen 02.10.2026.
- BleepingComputer (Toulas, B.): „WordPress Click2Shell flaw lets hackers execute PHP on the server“, 21.09.2026 – bleepingcomputer.com · abgerufen 02.10.2026.
- Patchstack: „WordPress 7.1.2 Security Release: Unauthenticated LFI to RCE“, 22.09.2026 – patchstack.com · abgerufen 02.10.2026.
- WordPress Developer Resources: „Upgrading WordPress“ (Advanced Administration Handbook, inkl. „Configuring Automatic Background Updates“), Stand 01.07.2026 – developer.wordpress.org · abgerufen 02.10.2026.
- WordPress Developer Resources: „Editing wp-config.php“ (Advanced Administration Handbook), Stand 16.08.2026 – developer.wordpress.org · abgerufen 02.10.2026.
Alle Quellen am 2. Oktober 2026 abgerufen und geprüft. Aussagen ohne belastbare Quelle sind im Text als Einschätzung gekennzeichnet; die Ziffern in eckigen Klammern verweisen auf die Nummern dieser Liste. Bewusst nicht enthalten: Details, die beim Ausnutzen der Lücke helfen würden.